Преузето са https://pravno-informacioni-sistem.rs
4247
На основу члана 35. став 5. Закона о информационој безбедности („Службени гласник РС”, број 91/25),
Савет Регулаторног тела за електронске комуникације и поштанске услуге, на трећој седници петог сазива одржанoj 1. октобра 2026. године, доноси
ПРАВИЛНИК
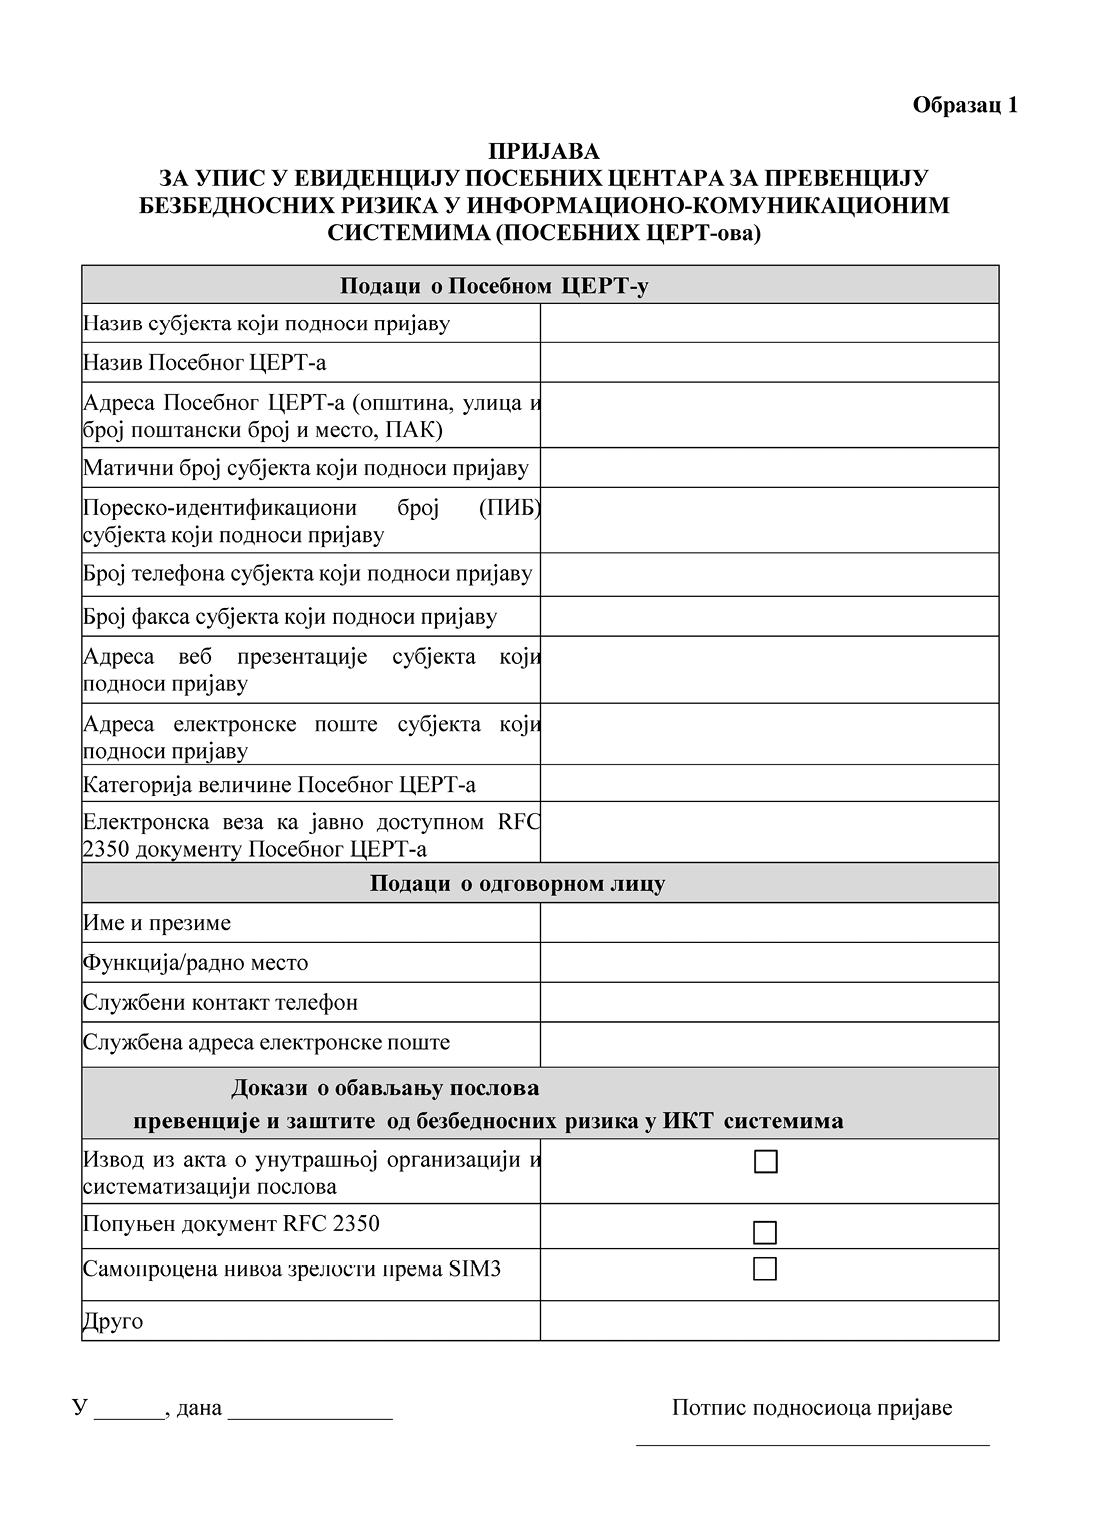
о садржају, начину уписа и вођења евиденције посебних центара за превенцију безбедносних ризика у информационо-комуникационим системима
Предмет
Члан 1.
Овим правилником ближе се прописују садржај, начин уписа и вођења евиденције посебних центара за превенцију безбедносних ризика у информационо-комуникационим системима (у даљем тексту: Евиденција).
Значење појединих појмова
Члан 2.
Поједини појмови, у смислу овог правилника, имају следеће значење:
1) RFC 2350 (Request for Comments) је текстуални документ којим подносилац пријаве описује своје капацитете и каталог услуга, као и методе безбедне комуникације, израђен према обрасцу из Анекса Д истоименог документа организације Internet Engineering Task Force*;
2) SIM3 (Security Incident Management Maturity Model) је модел зрелости за мерење квалитета управљања безбедносним инцидентима у центрима за превенцију безбедносних ризика у информационо-комуникационим системима, у погледу организације, људских ресурса, алата и процеса. Модел развија и одржава Open CSIRT Foundation. Самопроцена се спроводи према верзији модела објављеној на дан њеног спровођења**.
Садржај Евиденције
Члан 3.
У Евиденцију се уписују следећи подаци:
1) подаци о посебном центру за превенцију безбедносних ризика у информационо-комуникационим системима (у даљем тексту: Посебан ЦЕРТ), и то:
(1) назив субјекта који подноси пријаву;
(2) назив Посебног ЦЕРТ-а;
(3) адреса Посебног ЦЕРТ-а (општина, улица и број, поштански број и место, ПАК);
(4) матични број субјекта који подноси пријаву;
(5) пореско-идентификациони број (ПИБ) субјекта који подноси пријаву;
(6) број телефона и факса субјекта који подноси пријаву;
(7) адреса веб презентације субјекта који подноси пријаву;
(8) адреса електронске поште субјекта који подноси пријаву;
(9) категорија величине Посебног ЦЕРТ-а према броју запослених на систематизованим радним местима која обухватају послове превенције и заштите од безбедносних ризика: мали (до три), средњи (4–10), велики (преко 10);
(10) електронска веза ка јавно доступном RFC 2350 документу Посебног ЦЕРТ-а;
(11) самопроцена нивоа зрелости Посебног ЦЕРТ-а према SIM3 (у форми табеларног документа);
––––––––––––
* Образац документа доступан је као Анекс Д на адреси https://www.rfc-editor.org/rfc/rfc2350
** Модел и онлајн алат за самопроцену доступни су на адреси https://opencsirt.org
2) подаци о одговорном лицу у Посебном ЦЕРТ-у, и то: име, презиме, функција и контакт подаци одговорног лица у Посебном ЦЕРТ-у (адреса, службени контакт телефон и службена адреса електронске поште);
3) подаци о упису у Евиденцију Посебног ЦЕРТ-а, и то: број решења о упису и датум уписа, редни број уписа, врста и датум промене уписаних података, као и разлог и датум брисања из Евиденције Посебног ЦЕРТ-а.
Услови за упис у Евиденцију
Члан 4.
Посебан ЦЕРТ може бити уписан у Евиденцију уколико кумулативно испуњава следеће услове:
1) да има седиште на територији Републике Србије;
2) да је правно лице или организациона јединица у оквиру правног лица;
3) да обавља послове превенције и заштите од безбедносних ризика у информационо-комуникационим системима (у даљем тексту: ИКТ системи) у оквиру одређеног правног лица, групе правних лица, области пословања и слично.
Пријава за упис у Евиденцију
Члан 5.
Пријава за упис у Евиденцију подноси се на Обрасцу 1 – ПРИЈАВА ЗА УПИС У ЕВИДЕНЦИЈУ ПОСЕБНИХ ЦЕНТАРА ЗА ПРЕВЕНЦИЈУ БЕЗБЕДНОСНИХ РИЗИКА У ИНФОРМАЦИОНО-КОМУНИКАЦИОНИМ СИСТЕМИМА (Посебних ЦЕРТ-ова), који је одштампан уз овај правилник и чини његов саставни део.
Члан 6.
Уз пријаву за упис у Евиденцију из члана 5. овог правилника, као доказ о обављању послова превенције и заштите од безбедносних ризика у ИКТ системима, подносилац пријаве је у обавези да достави:
1) извод из акта о унутрашњој организацији и систематизацији послова, којим се потврђује да у оквиру правног лица које је подносилац пријаве постоје систематизована радна места која обухватају послове превенције и заштите од безбедносних ризика;
2) попуњен документ RFC 2350, којим се потврђује област у којој подносилац пријаве обавља послове превенције и заштите од безбедносних ризика, као и коју врсту послова превенције и заштите од безбедносних ризика обавља подносилац пријаве, уз навођење електронске везе ка веб презентацији на којој је тај документ јавно објављен;
3) извршену самопроцену према моделу зрелости управљања безбедносним инцидентима (Security Incident Management Maturity Model – SIM3), којом се потврђује ниво зрелости Посебног ЦЕРТ-а у погледу организације, људских ресурса, алата и процеса, достављену у форми табеларног документа са електронском везом ка резултатима самопроцене на онлајн алату за самопроцену.
У оквиру поља „Друго”, подносилац пријаве може доставити други доказ о обављању послова превенције и заштите од безбедносних ризика, као што је споразум који се закључује између правних лица, уколико подносилац пријаве пружа услуге превенције и заштите у оквиру групе правних лица, односно друге доказе из којих се неспорно може утврдити да обавља послове превенције и заштите од безбедносних ризика.
Самопроцена из става 1. тачка 3) овог члана мора бити потпуна и обухватати све параметре SIM3. За сваки параметар за који је наведен ниво зрелости нижи од 2, самопроцена садржи и образложење разлога таквог стања. Подносилац пријаве одговара за тачност и потпуност самопроцене, а орган, односно организација надлежна за послове Националног центра за превенцију безбедносних ризика у информационо-комуникационим системима (у даљем тексту: Национални ЦЕРТ) проверава њену конзистентност са осталим доказима достављеним уз пријаву.
Начин подношења пријаве
Члан 7.
Пријава за упис у Евиденцију са доказима о обављању послова превенције и заштите од безбедносних ризика у ИКТ системима може се поднети у писаном облику или електронским путем на веб презентацији Националног ЦЕРТ-а.
У случају подношења електронским путем, пријава за упис у Евиденцију и докази који се прилажу уз пријаву достављају се у форми електронског документа у оригиналу или у форми овереног дигитализованог акта, у складу са прописима којима се регулише електронски документ, електронска идентификација и услуге од поверења у електронском пословању, на адресу електронске поште Националног ЦЕРТ-а.
Одлучивање о упису у Евиденцију
Члан 8.
О поднетој пријави и упису у Евиденцију одлучује Национални ЦЕРТ, решењем, у складу са законом који уређује општи управни поступак, при чему посебно води рачуна о кумулативној испуњености услова прописаних чланом 4. овог правилника.
Посебан ЦЕРТ се уписује у Евиденцију са даном одређеним у решењу из става 1. овог члана.
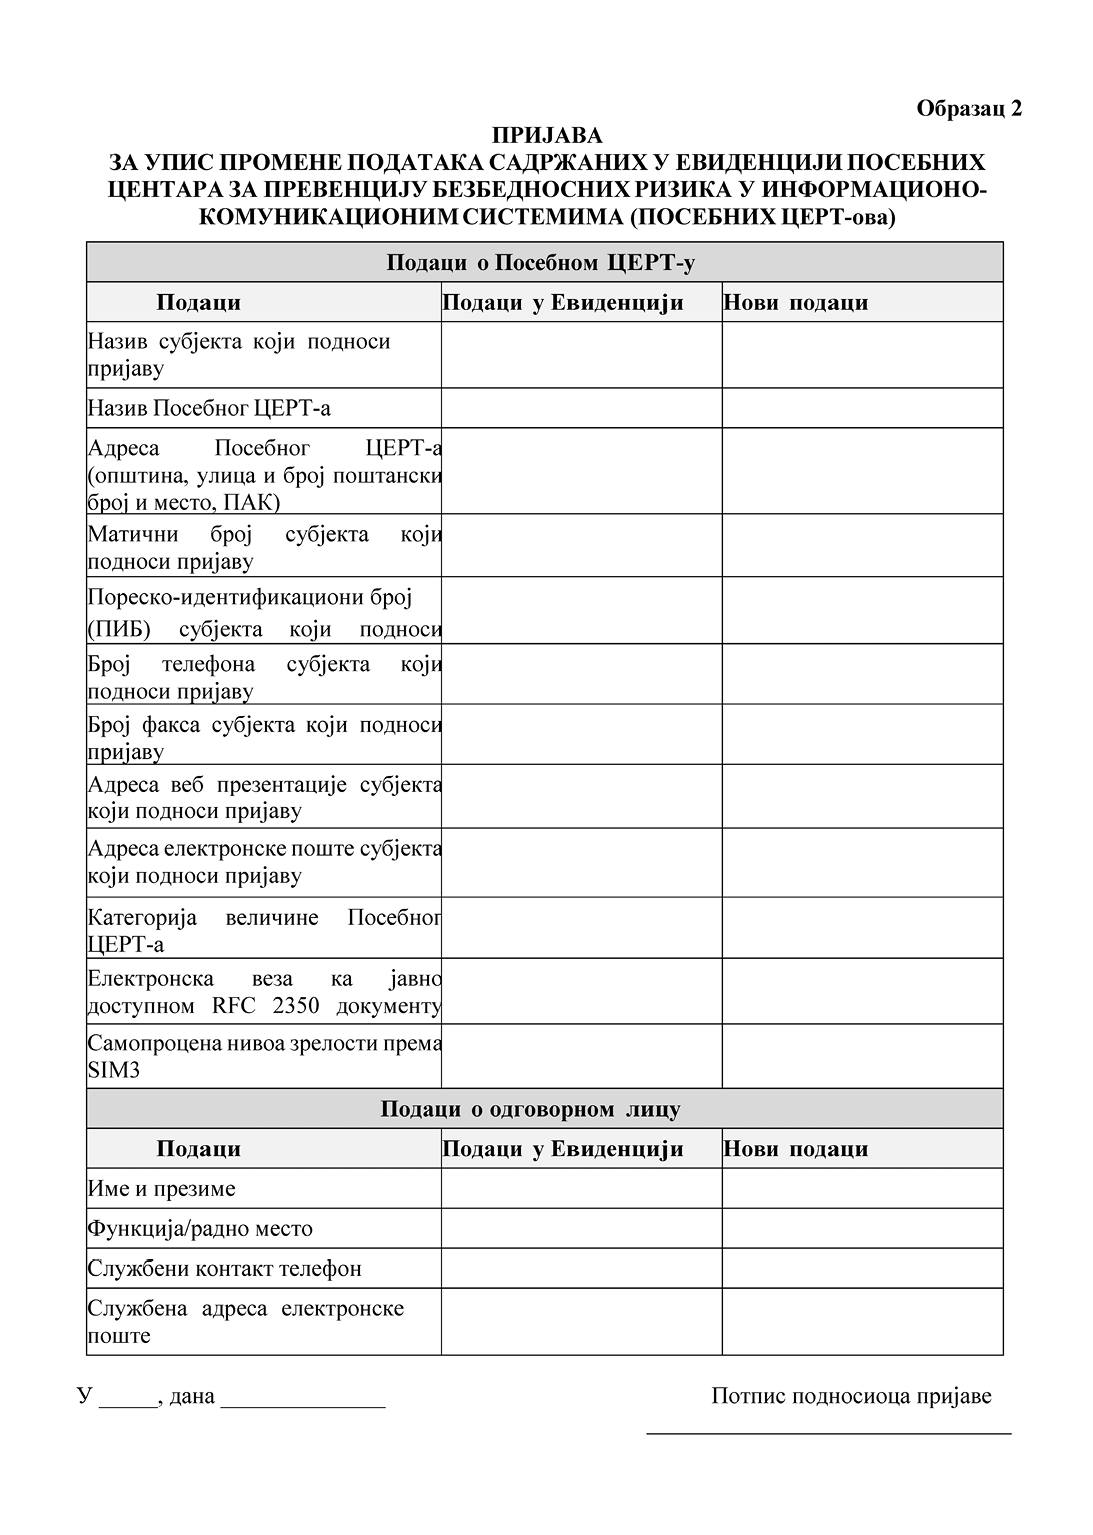
Промена података
Члан 9.
Посебан ЦЕРТ је у обавези да обавести Национални ЦЕРТ о свим променама података који су уписани у Евиденцију, и то у року од осам дана од дана настанка промене.
Пријава за упис промене података садржаних у Евиденцији подноси се на Обрасцу 2 – ПРИЈАВА ЗА УПИС ПРОМЕНЕ ПОДАТАКА САДРЖАНИХ У ЕВИДЕНЦИЈИ ПОСЕБНИХ ЦЕНТАРА ЗА ПРЕВЕНЦИЈУ БЕЗБЕДНОСНИХ РИЗИКА У ИНФОРМАЦИОНО-КОМУНИКАЦИОНИМ СИСТЕМИМА (Посебних ЦЕРТ-ова), који је одштампан уз овај правилник и чини његов саставни део.
Пријава за упис промене података садржаних у Евиденцији подноси се на начин утврђен у члану 7. овог правилника.
О поднетој пријави и упису промене података садржаних у Евиденцији одлучује Национални ЦЕРТ на начин и у поступку утврђеном чланом 8. овог правилника.
Ажурирање самопроцене
Члан 10.
Посебан ЦЕРТ доставља ажурирану самопроцену из члана 6. став 1. тачка 3) овог правилника у случају промене нивоа зрелости исказаног у самопроцени, на начин и у року из члана 9. овог правилника.
Посебан ЦЕРТ доставља ажурирану самопроцену и по истеку две године од дана достављања последње самопроцене.
Ажурирана самопроцена мора бити потпуна и обухватити све параметре SIM3, уз образложење за параметре са нивоом зрелости нижим од 2.
Брисање из Евиденције
Члан 11.
Национални ЦЕРТ брише Посебан ЦЕРТ из Евиденције на основу захтева Посебног ЦЕРТ-а, односно правног лица у оквиру кога се налази, као и по службеној дужности уколико утврди да је Посебан ЦЕРТ престао да испуњава услове из члана 4. овог правилника.
Национални ЦЕРТ одлучује решењем у поступку утврђивања испуњености услова из члана 4. овог правилника, у складу са законом који уређује општи управни поступак.
Вођење и доступност Евиденције
Члан 12.
Национални ЦЕРТ води и ажурира Евиденцију, која је у електронском облику јавно доступна на веб презентацији Националног ЦЕРТ-а.
Јавно доступни део Евиденције на веб презентацији Националног ЦЕРТ-а садржи следеће податке: редни број уписа у Евиденцију, назив субјекта који је поднео пријаву, назив Посебног ЦЕРТ-а, адресу Посебног ЦЕРТ-а, датум уписа у Евиденцију, адресу веб презентације субјекта, адресу електронске поште и електронску везу ка јавно доступном RFC 2350 документу Посебног ЦЕРТ-а.
Остали подаци уписани у Евиденцију нису јавно доступни и користе се искључиво у сврху ангажовања Посебних ЦЕРТ-ова у случају безбедносних ризика и инцидената у ИКТ системима.
Члан 13.
Посебним ЦЕРТ-овима који су уписани у Евиденцију до дана ступања на снагу овог правилника, Национални ЦЕРТ упућује захтев за достављање података из члана 3. тачка 1) подтач. (9)-(10) и члана 6. став 1. тач. 2) и 3) овог правилника, са роком за поступање који не може бити краћи од 30 нити дужи од 90 дана од дана пријема захтева.
Уколико Посебaн ЦЕРТ не поступи по наведеном захтеву у остављеном року из става 1. овог члана, Национални ЦЕРТ упућује писану опомену са додатним роком од 15 дана. У случају да Посебан ЦЕРТ не поступи по наведеном захтеву ни у додатном року, Национални ЦЕРТ може покренути поступак утврђивања испуњености услова из члана 4. овог правилника.
Прелазнa и завршне одредбе
Члан 14.
Посебaн ЦЕРТ је у обавези да у сврху усклађивања свог пословања са одредбама овог правилника достави Националном ЦЕРТ-у потребне податке на начин и у роковима из члана 13. овог правилника.
Члан 15.
Даном ступања на снагу овог правилника престаје да важи Правилник о садржају, начину уписа и вођења евиденције посебних центара за превенцију безбедносних ризика у информационо-комуникационим системима („Службени гласник РС”, број 37/20).
Члан 16.
Овај правилник ступа на снагу осмог дана од дана објављивања у „Службеном гласнику Републике Србије“.
Број 002792281 2026 59011 005 300 012 005 04 004
У Београду, 1. октобра 2026. године
Председник Савета,
Мирко Вујадиновић, с.р.
.